On n’accepte le suivi du temps automatique que lorsque la confidentialité est visible.
Half5 sépare le contexte de la chronologie personnelle des données professionnelles, afin que les utilisateurs, les managers, la finance et l’IT puissent tous énoncer la même limite pendant le déploiement.
- Principe fondamental
- Chronologie brute personnelle, heures validées exploitables par l’entreprise
- Marketing
- Aucune mesure Google ou Meta avant consentement
- Contact
- [email protected]
Des catégories de données claires rendent le déploiement plus digne de confiance.
La configuration exacte dépend du client, des modules activés et des intégrations. Ces catégories rendent le déploiement plus facile à expliquer aux utilisateurs, à la finance et à l’IT.
- Compte et configuration de l’entreprise
- Noms, adresses e-mail, structure de l’équipe, rôles, jours de travail, tarifs, clients, projets et paramètres qui rendent l’espace de travail utilisable.
- Contexte de la chronologie personnelle
- Des signaux d’activité qui aident l’utilisateur à se souvenir de son travail. Cette couche reste personnelle jusqu’à ce que l’utilisateur en fasse des heures soumises.
- Heures soumises et validées
- Enregistrements professionnels tels que la date, la durée, le client, le projet, la description, le statut de validation, le statut de facturation et le contexte d’audit.
- Intégrations, support et utilisation du site web
- Paramètres d’intégration, messages au support, demandes de démo, cookies nécessaires et mesure marketing uniquement avec consentement.
La confidentialité n’est pas une promesse enfouie dans un texte juridique. C’est une manière de travailler.
- Privé par défaut
- La chronologie brute est destinée à la personne qui fait le travail, pas à un flux pour les managers.
- Action de l’utilisateur
- Le travail devient une donnée professionnelle lorsque l’utilisateur soumet ou confirme un enregistrement.
- Validation avant la finance
- Les équipes peuvent vérifier les exceptions avant que les heures n’arrivent dans les factures, les exports, la comptabilité ou chez les agents.
- Transmission explicite
- Les intégrations reçoivent des données professionnelles validées, pas la journée privée complète de quelqu’un.
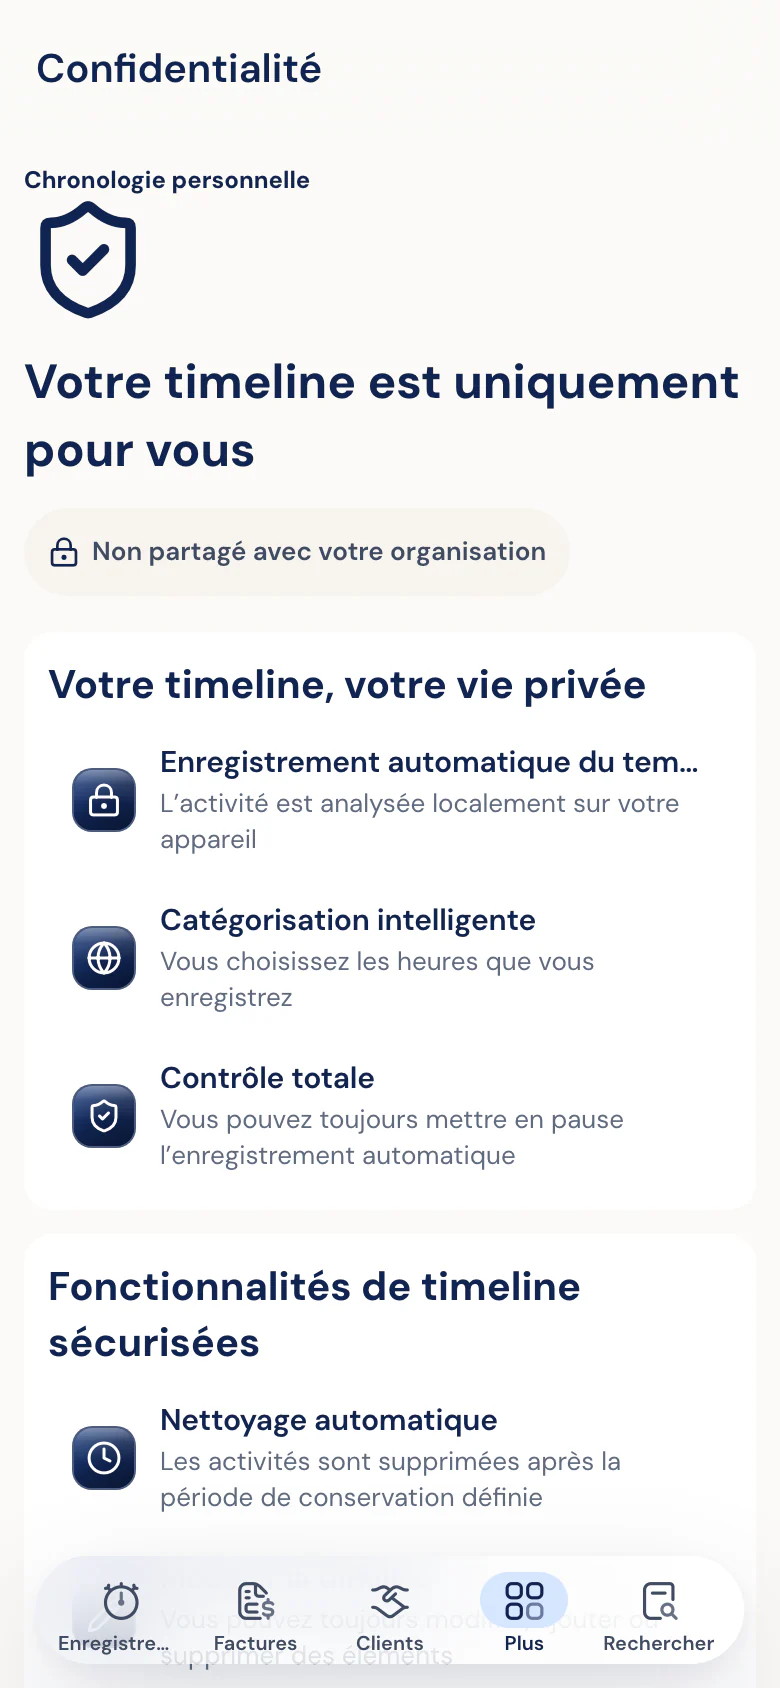
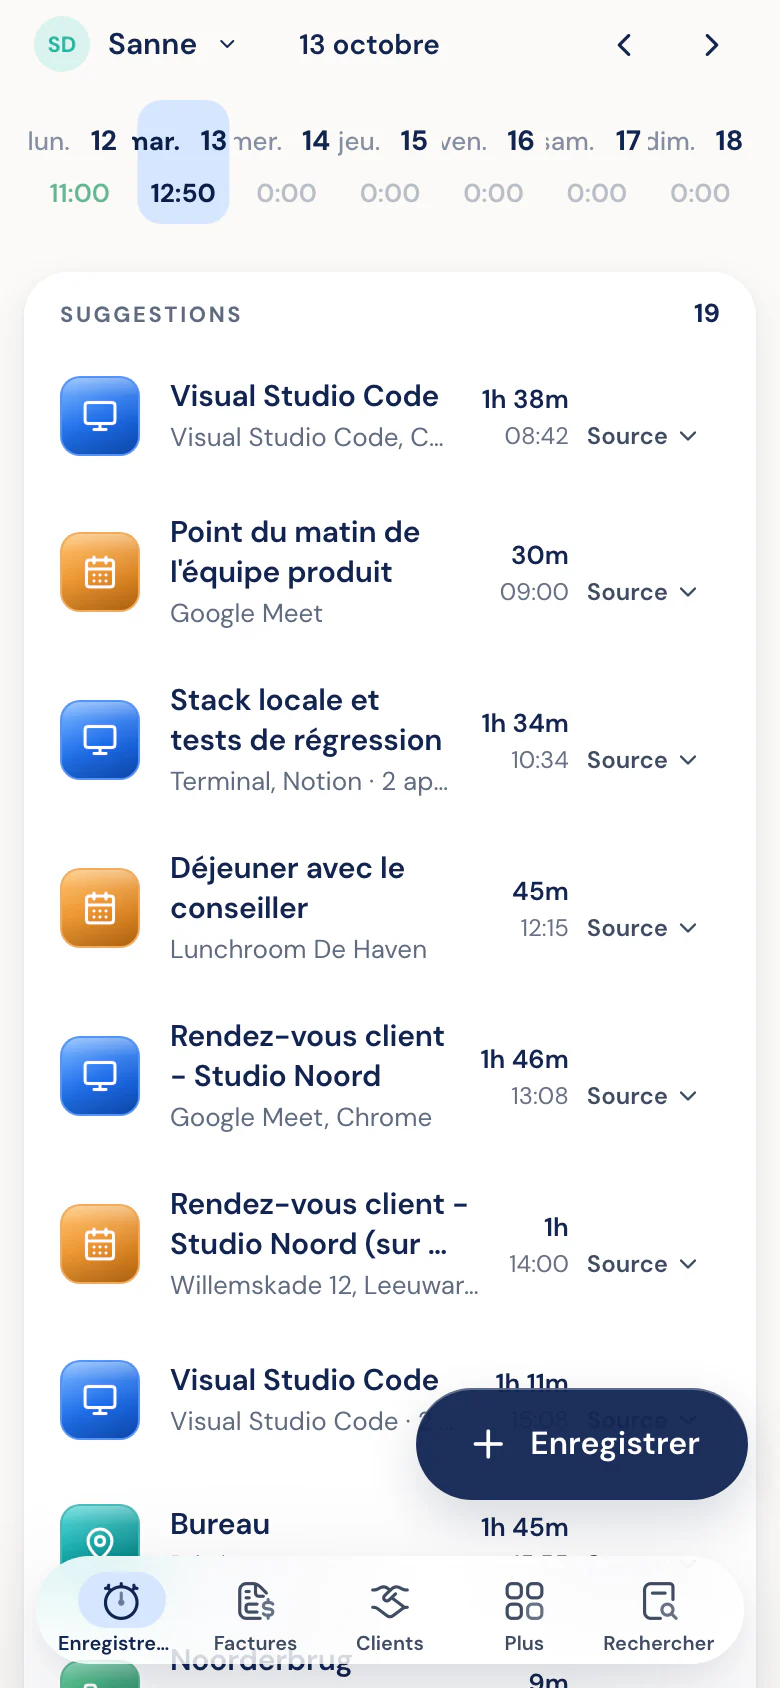
La promesse de confidentialité la plus solide est celle que chaque rôle peut répéter.
Half5 garde la chronologie brute au plus près de l’utilisateur et ne transmet que des enregistrements professionnels clairs à la validation, à la finance, aux intégrations et aux agents.
| Rôle | Chronologie brute | Données professionnelles | Transmission sécurisée |
|---|---|---|---|
| Utilisateur | Peut ouvrir et corriger sa propre chronologie brute. | Choisit quelles suggestions deviennent des heures soumises. | Détermine le premier pas entre aide-mémoire et enregistrement professionnel. |
| Managers | Pas de flux brut de la chronologie personnelle. | Voient les heures soumises, les exceptions et le statut de validation. | Valident le travail avant que la finance ou les intégrations ne l’utilisent. |
| Finance | Pas d’historique d’activité privée. | Reçoit les données validées de client, de projet, de tarif et de facture. | Peut justifier le chiffre d’affaires récupéré sans examiner toute la journée de travail. |
| Intégrations et agents | Pas d’accès à la chronologie privée complète. | Utilisent uniquement les champs autorisés soumis, validés ou prêts à facturer. | Automatiser sur la couche sûre, après contrôle de l’utilisateur et validation. |
Votre équipe voit, avant le déploiement, ce que Half5 partage et ne partage pas.
La discussion sur la confidentialité devient un tableau de décision concret : qui garde le contrôle, qui peut valider, quels champs vont à la finance et quelles intégrations ou quels agents peuvent utiliser les données validées.
Circuit de revue Half5
- 01 Chronologie personnelle
- Visible d’abord par l’utilisateur.
- 02 Heures soumises
- Choisi et corrigé par la personne qui fait le travail.
- 03 Résultat validé
- Vérifié avant que la finance ne s’en serve.
- 04 Systèmes et agents
- Utilisent uniquement la couche professionnelle validée.
Limite des données
La revue montre précisément où les suggestions personnelles deviennent des données d’entreprise soumises et validées.
Matrice des rôles
Utilisateurs, responsables, finance, IT, intégrations et agents ont chacun leur propre couche, pas un flux d’activité brut.
Droits d’intégration
Pour chaque logiciel comptable, CRM ou agent, on peut vérifier quels champs validés peuvent être transmis.
Dossier achats
Rôles, durées de conservation, circuit de support, accords de traitement et questions de sécurité deviennent un dossier d’achat concret.
Chacun suit un parcours, pas un labyrinthe.
Les questions de confidentialité sont simples à poser. Certaines demandes sont traitées par Half5, d’autres passent par l’employeur ou l’organisation qui gère l’espace de travail.
- Une vue claire sur les données personnelles traitées par Half5.
- Rectification, suppression ou export, le cas échéant.
- Opposition ou limitation lorsque la loi le permet.
- Le consentement à la mesure marketing reste modifiable dans les paramètres des cookies.
La discussion sur la confidentialité accélère le déploiement au lieu de le freiner.
Les équipes enterprise posent généralement les mêmes questions : rôles, durées de conservation, processus de support, sous-traitants, intégrations, sécurité et la manière dont les utilisateurs gardent le contrôle.
Le client comme responsable du traitement, Half5 comme sous-traitant
Lors d’un déploiement de Half5, des accords de confidentialité peuvent définir les rôles, les instructions, les durées de conservation et les responsabilités en matière de support.
Site web et demandes de démo
Pour les visites du site, les prises de contact et les démos, Half5 utilise les données nécessaires pour répondre et assurer un suivi attentif.
Fournisseurs et transferts
Half5 ne fait appel à des fournisseurs que lorsque c’est nécessaire pour l’hébergement, l’e-mail, les paiements, la surveillance des erreurs et les fonctions d’IA. La liste des sous-traitants les mentionne tous, avec les données qu’ils reçoivent.