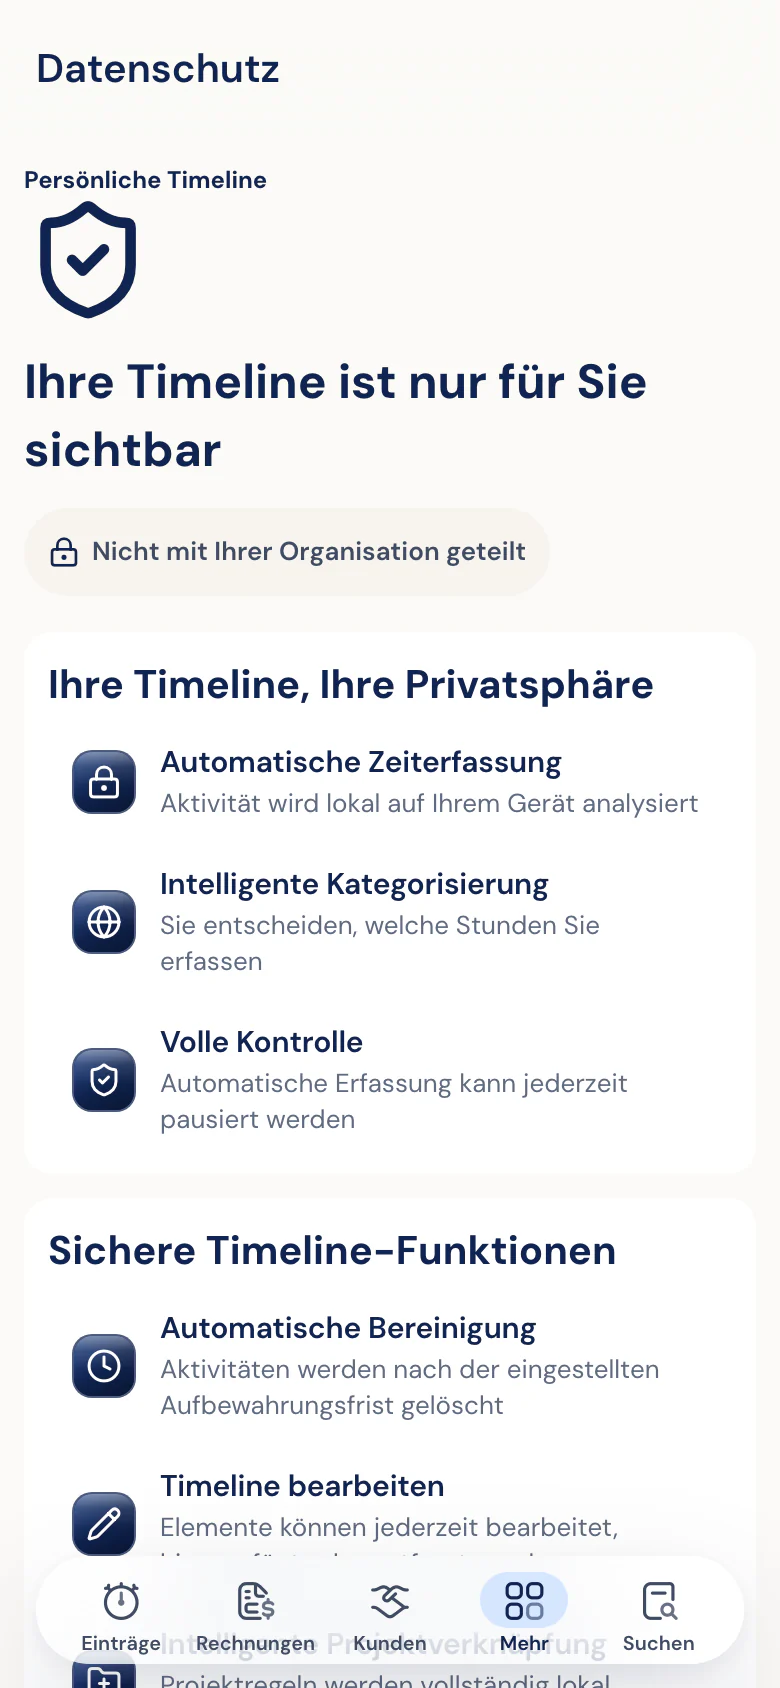
Menschen akzeptieren automatische Zeiterfassung erst, wenn Datenschutz sichtbar ist.
Half5 trennt persönlichen Timeline-Kontext vom geschäftlichen Output, damit Nutzer, Manager, Finanzabteilung und IT während der Einführung dieselbe Grenze wiederholen können.
- Grundprinzip
- Rohe Timeline persönlich, freigegebene Stunden geschäftlich nutzbar
- Marketing
- Keine Google- oder Meta-Messung vor der Einwilligung
- Kontakt
- [email protected]
Klare Datenkategorien machen es leichter, der Einführung zu vertrauen.
Die genaue Einrichtung hängt vom Kunden, den aktivierten Modulen und Integrationen ab. Diese Kategorien machen die Einführung für Nutzer, Finanzabteilung und IT nachvollziehbar.
- Konto und Unternehmenseinrichtung
- Namen, E-Mail-Adressen, Teamstruktur, Rollen, Arbeitstage, Stundensätze, Kunden, Projekte und Einstellungen, die die Arbeitsumgebung nutzbar machen.
- Persönlicher Timeline-Kontext
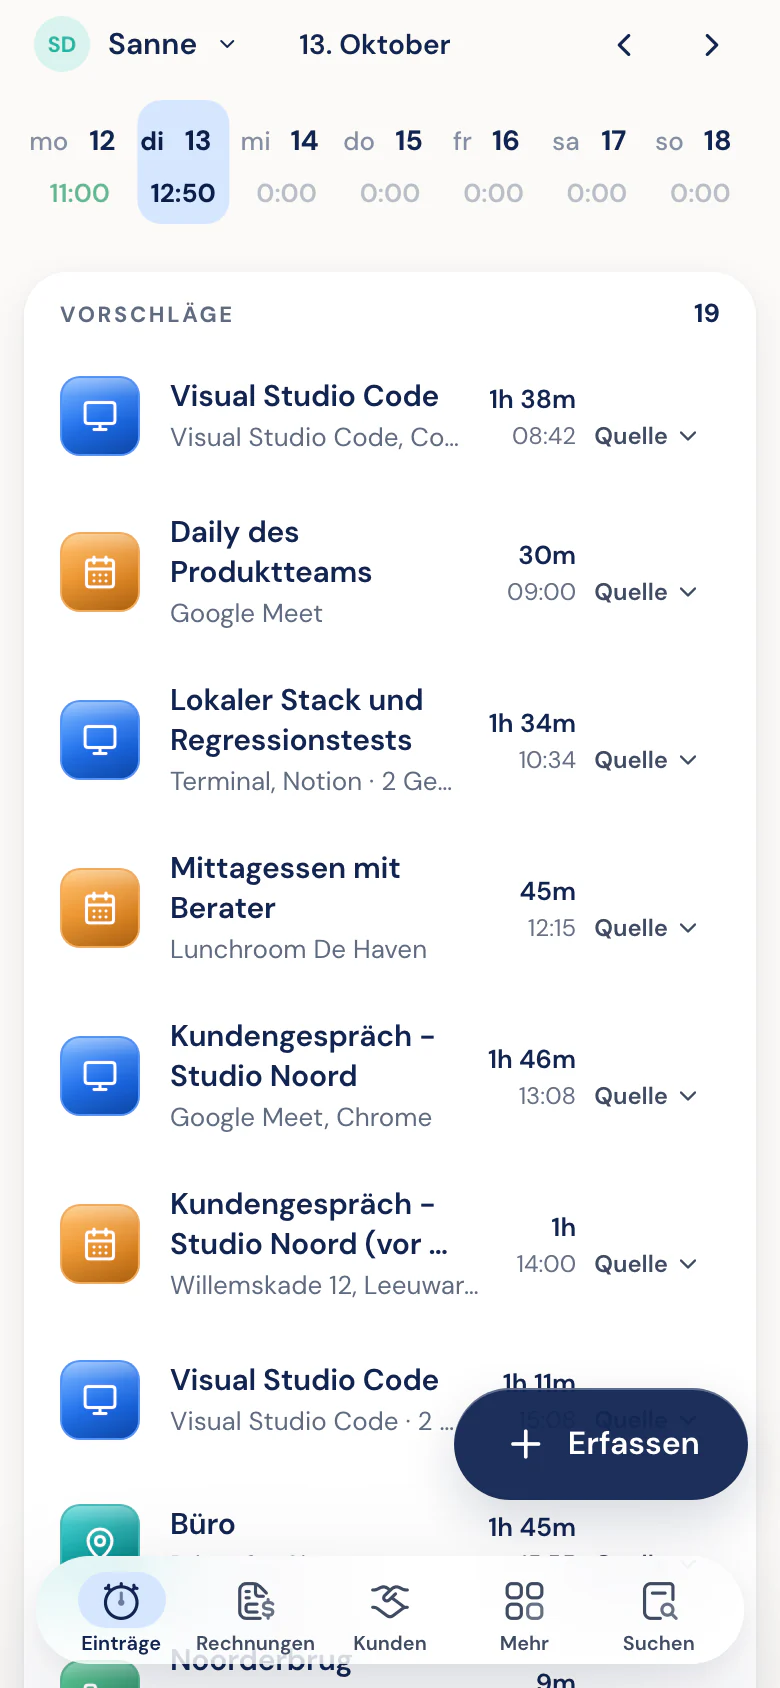
- Aktivitätssignale, die dem Nutzer helfen, sich an seine Arbeit zu erinnern. Diese Ebene bleibt persönlich, bis der Nutzer daraus eingereichte Stunden macht.
- Eingereichte und freigegebene Stunden
- Geschäftliche Erfassungen wie Datum, Dauer, Kunde, Projekt, Beschreibung, Freigabestatus, Rechnungsstatus und Audit-Kontext.
- Integrationen, Support und Websitenutzung
- Integrationseinstellungen, Support-Nachrichten, Demo-Anfragen, notwendige Cookies und Marketing-Messung nur nach erteilter Einwilligung.
Datenschutz ist kein Versprechen tief im Rechtstext. Es ist eine Arbeitsweise.
- Privat als Ausgangspunkt
- Die rohe Timeline ist für die Person gedacht, die die Arbeit macht, nicht als Manager-Feed.
- Handlung durch den Nutzer
- Arbeit wird zu Geschäftsdaten, wenn der Nutzer eine Erfassung einreicht oder bestätigt.
- Freigabe vor der Finanzabteilung
- Teams können Ausnahmen prüfen, bevor Stunden in Rechnungen, Exporte, Buchhaltung oder Agents gehen.
- Explizite Übergabe
- Integrationen erhalten freigegebenen geschäftlichen Output, nicht den ganzen privaten Tag einer Person.
Das stärkste Datenschutzversprechen ist das, welches jede Rolle wiederholen kann.
Half5 hält die rohe Timeline nah beim Nutzer und lässt nur klare geschäftliche Erfassungen weiter zu Freigabe, Finanzabteilung, Integrationen und Agents fließen.
| Rolle | Rohe Timeline | Geschäftsdaten | Sichere Übergabe |
|---|---|---|---|
| Nutzer | Kann die eigene rohe Timeline öffnen und korrigieren. | Entscheidet, welche Vorschläge zu eingereichten Stunden werden. | Bestimmt den ersten Schritt von der Gedächtnisstütze zur geschäftlichen Erfassung. |
| Manager | Kein roher persönlicher Timeline-Feed. | Sehen eingereichte Stunden, Ausnahmen und Freigabestatus. | Geben Arbeit frei, bevor Finanzabteilung oder Integrationen sie nutzen. |
| Finanzen | Kein privater Aktivitätsverlauf. | Erhält freigegebene Kunden-, Projekt-, Stundensatz- und Rechnungsdaten. | Kann wiedergewonnenen Umsatz erklären, ohne den ganzen Arbeitstag einzusehen. |
| Integrationen und Agents | Kein Zugriff auf die vollständige private Timeline. | Nutzen nur zulässige eingereichte, freigegebene oder rechnungsfertige Felder. | Automatisieren auf der sicheren Ebene nach Nutzerkontrolle und Freigabe. |
Euer Team sieht vor der Einführung, was Half5 teilt und was nicht.
Das Datenschutzgespräch wird zu einer konkreten Entscheidungsübersicht: Wer behält die Kontrolle, wer darf freigeben, welche Felder gehen an die Finanzabteilung und welche Integrationen oder Agents dürfen freigegebenen Output nutzen.
Half5-Prüfweg
- 01 Persönliche Timeline
- Zuerst für den Nutzer sichtbar.
- 02 Eingereichte Stunden
- Ausgewählt und korrigiert von der Person, die die Arbeit macht.
- 03 Freigegebener Output
- Geprüft, bevor die Finanzabteilung damit arbeitet.
- 04 Systeme und Agents
- Nutzen nur die freigegebene geschäftliche Ebene.
Datengrenze
Die Prüfung zeigt genau, wo persönliche Vorschläge zu eingereichten und freigegebenen Unternehmensdaten werden.
Rollenmatrix
Nutzer, Teamleitungen, Finanzabteilung, IT, Integrationen und Agents bekommen jeweils ihre eigene Ebene, keinen rohen Aktivitätsfeed.
Integrationsrechte
Pro Buchhaltungssoftware, CRM oder Agent ist nachvollziehbar, welche freigegebenen Felder weiterfließen dürfen.
Einkaufspaket
Rollen, Aufbewahrungsfristen, Support-Weg, Auftragsverarbeitungsverträge und Sicherheitsfragen werden zu einer konkreten Einkaufsakte.
Menschen bekommen einen Weg, kein Labyrinth.
Datenschutzfragen sind leicht zu stellen. Manche Anfragen bearbeitet Half5, andere laufen über den Arbeitgeber oder die Organisation, die die Arbeitsumgebung verwaltet.
- Klarer Überblick, welche personenbezogenen Daten Half5 verarbeitet.
- Berichtigung, Löschung oder Export, soweit zutreffend.
- Widerspruch oder Einschränkung, soweit gesetzlich zulässig.
- Die Einwilligung zur Marketing-Messung bleibt über die Cookie-Einstellungen änderbar.
Das Datenschutzgespräch beschleunigt die Einführung, statt sie zu bremsen.
Enterprise-Teams stellen meist dieselben Fragen: Rollen, Aufbewahrungsfristen, Supportprozess, Unterauftragsverarbeiter, Integrationen, Sicherheit und wie Nutzer die Kontrolle behalten.
Kunde als Verantwortlicher, Half5 als Auftragsverarbeiter
Bei einer Half5-Einführung können Datenschutzvereinbarungen Rollen, Weisungen, Aufbewahrungsfristen und Support-Zuständigkeiten festlegen.
Website und Demo-Anfragen
Für Websitebesuche, Kontakt und Demo-Gespräche nutzt Half5 die Daten, die nötig sind, um zu antworten und sorgfältig nachzufassen.
Anbieter und Übermittlung
Half5 arbeitet nur mit Anbietern, wenn das für Hosting, E-Mail, Zahlungen, Fehlerüberwachung und KI-Funktionen nötig ist. Die Liste der Unterauftragsverarbeiter nennt sie alle, mit den Daten, die sie erhalten.